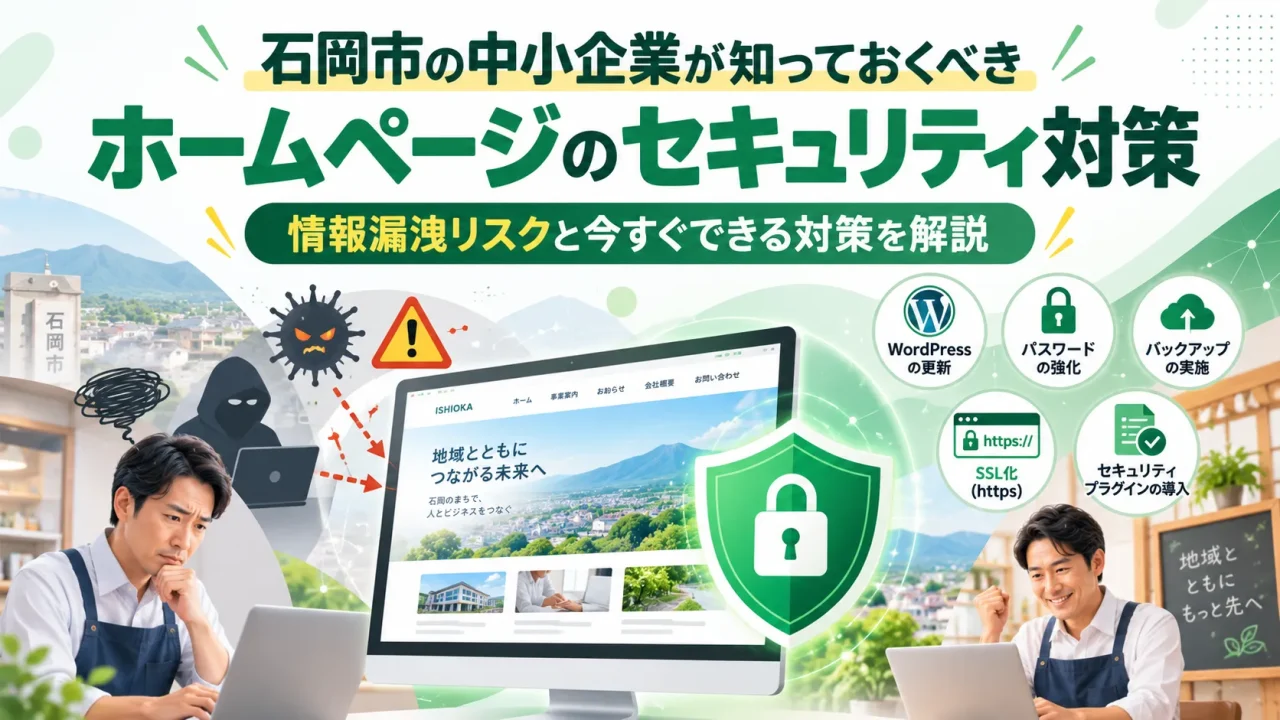
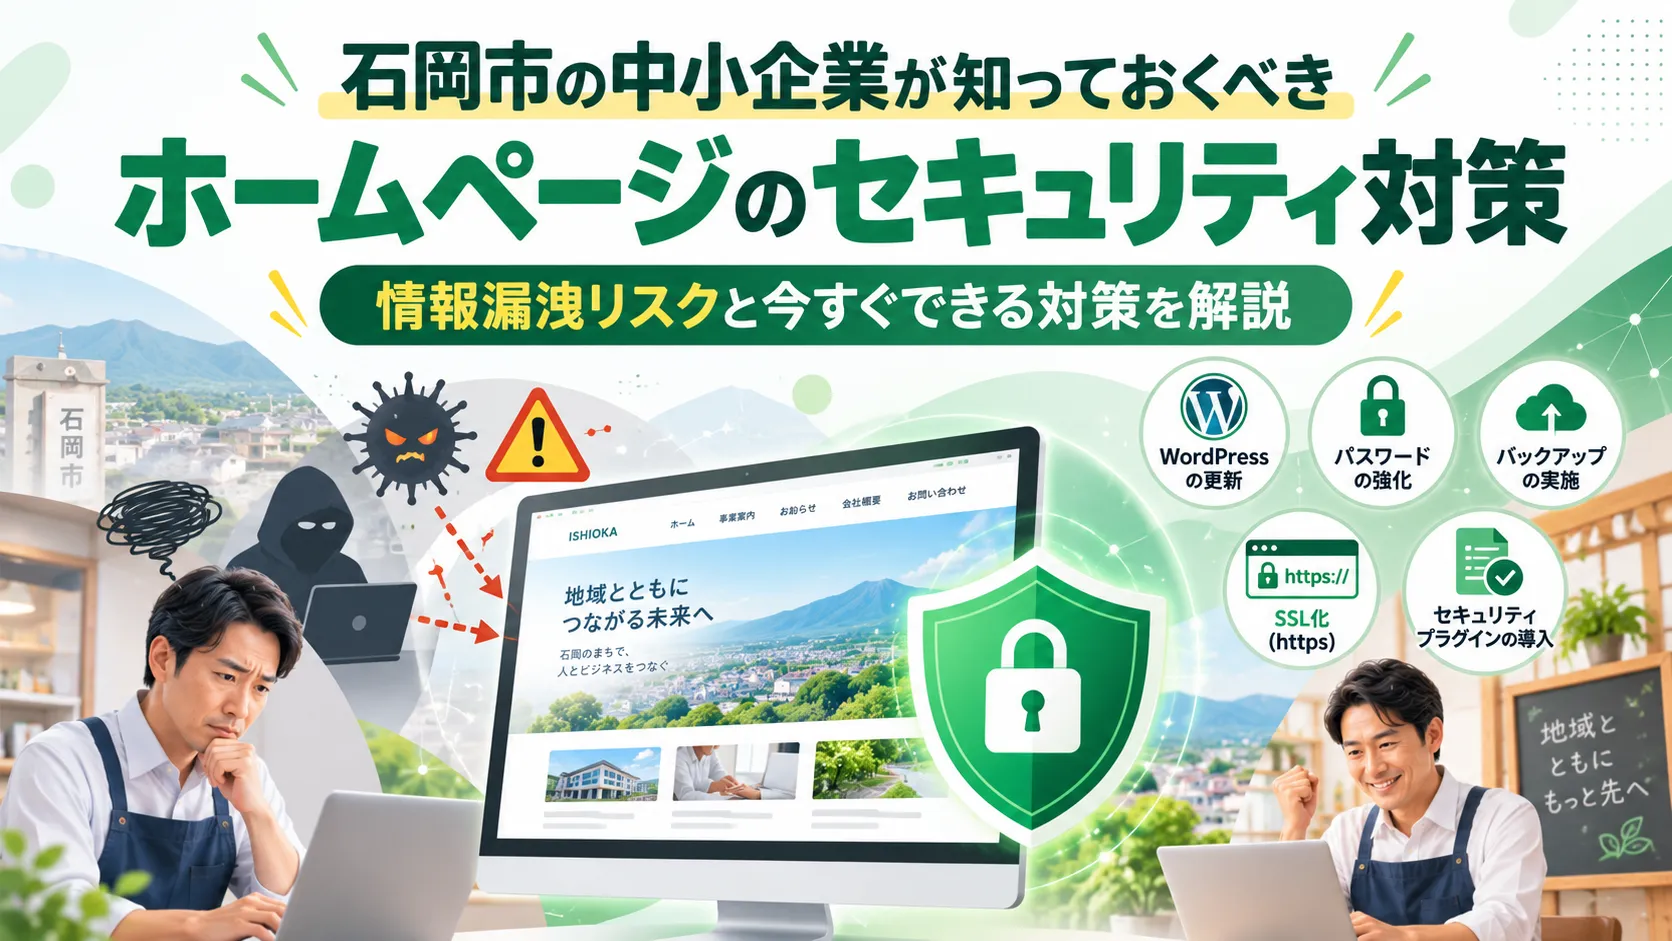
「セキュリティ対策って、大企業だけの話じゃないの?」 「石岡市の小さな会社のサイトなんて、誰も狙わないでしょ?」
こうした油断が、取り返しのつかない被害につながっています。
2026年、日本国内では情報漏洩・サイバー攻撃の被害が過去最多水準で報告されています。穴吹興産では約49.6万人分、村田製作所では約8.8万件の個人情報が漏洩した可能性が報告されました。ランサムウェア攻撃の標的は大企業だけでなく、中小企業・地方の事業者にも確実に広がっています。
そして2026年7月には、WordPressに認証不要でサイトを乗っ取られる深刻な脆弱性「wp2shell」が発覚し、IPA(情報処理推進機構)が緊急注意喚起を発表しました。石岡市内でWordPressを使ってホームページを運営しているすべての企業・事業者が対応を求められています。
この記事では、2026年の情報漏洩の実態・石岡市の中小企業が直面するリスク・WordPressサイトのセキュリティ対策・今すぐ取り組むべき具体的な施策まで、正確な情報をもとに解説します。
2026年の情報漏洩・サイバー攻撃の実態
「うちは小さいから大丈夫」が最大のリスク
攻撃者はターゲットを選んでいません。自動化されたツールで、インターネット上のWordPressサイトを無差別にスキャンし続けています。セキュリティ対策が不十分なサイトを見つければ、会社の規模に関係なく攻撃を仕掛けます。
石岡市内の中小企業・個人事業主のサイトも例外ではありません。むしろ、セキュリティ担当者がいない・対策が後回しになっている中小企業は、大企業より狙いやすいターゲットとなっています。
情報漏洩が発生した場合の影響
万が一、ホームページから情報漏洩が発生した場合、以下のような深刻な影響が生じます。
顧客・取引先からの信頼喪失
お問い合わせフォームから送信された顧客の氏名・メールアドレス・電話番号・相談内容などが漏洩した場合、顧客からの信頼を一瞬で失います。石岡市のような地域密着ビジネスでは、口コミ・評判が命綱であり、その損失は計り知れません。
個人情報保護法に基づく報告・通知義務
個人情報保護法では、一定規模以上の個人情報漏洩が発生した場合、個人情報保護委員会への報告と本人への通知が義務付けられています。対応に要する費用・手間は中小企業にとって大きな負担となります。
Googleからの警告・検索順位の下落
サイトにマルウェアが埋め込まれると、Googleから「このサイトは危険です」という警告が表示され、検索結果から除外される可能性があります。集客をホームページに依存している企業にとって、これは事業継続に直結する問題です。
ランサムウェアによる事業停止
サイトのデータが暗号化され、「元に戻したければ身代金を払え」と要求されるケースがあります。2025年のランサムウェアの身代金中央値は約929万円へと急増しており、中小企業にとって経営存続を脅かすレベルの被害となっています。
【緊急】2026年7月のWordPress重大脆弱性「wp2shell」
2026年7月17日、WordPressに認証不要でサイトを乗っ取られる可能性がある深刻な脆弱性が発覚しました。「CVE-2026-63030」と「CVE-2026-60137」を組み合わせた攻撃チェーンは「wp2shell」と呼ばれ、プラグインを使っていない標準構成のサイトでも、ログインパスワードを知らなくてもサイトを乗っ取られる恐れがあるとされています。
IPAは緊急注意喚起を発表し、WordPressを使用している方は至急バージョンを確認のうえ対策を求めています。
影響を受けるバージョン
| バージョン | 対応 |
|---|---|
| WordPress 6.8.x | 6.8.6へ更新 |
| WordPress 6.9.x | 6.9.5へ更新 |
| WordPress 7.0.x | 7.0.2へ更新 |
今すぐ確認すべきこと
管理画面「ダッシュボード」→「更新」からWordPressのバージョンを確認し、最新バージョンへのアップデートが必要かどうかを確認してください。アップデート前には必ずバックアップを取得してください。
石岡市の中小企業が直面するセキュリティリスク
農業・特産品・ECサイト運営事業者のリスク
石岡市内で農産物・石岡セレクト認証品などを販売するECサイトを運営している場合、クレジットカード情報・顧客の氏名・住所・購入履歴などの個人情報を管理していることになります。これらが漏洩した場合の損害は甚大です。
特に決済機能を持つECサイトは、攻撃者にとって金銭的な価値が高いターゲットです。WordPressにWooCommerceを追加してECサイトを運営している場合は、特に慎重なセキュリティ管理が必要です。
飲食店・宿泊業・観光業のリスク
予約フォーム・お問い合わせフォームを通じて顧客情報を収集している飲食店・宿泊施設・観光施設も、情報漏洩のリスクを抱えています。観光地石岡市のブランドイメージを守るためにも、適切なセキュリティ対策が必要です。
製造業・建設業のリスク
取引先企業の情報・見積情報・設計図などの機密情報をホームページ上のフォームや管理システムで管理している場合、不正アクセスによる機密漏洩が発生するリスクがあります。取引先への信頼・契約への影響が深刻になりえます。
今すぐ取り組むべきWordPressセキュリティ対策9選
対策①|WordPressを最新バージョンに保つ
最も基本的かつ重要な対策です。特に2026年7月の「wp2shell」のような緊急脆弱性が発覚した際には、速やかなアップデートが被害を防ぐ唯一の方法です。
マイナーアップデート(セキュリティリリース)は自動更新を設定しておくことをおすすめします。メジャーアップデートはバックアップ後に実施してください。
対策②|プラグイン・テーマを定期的に更新する
WordPressのセキュリティ問題の多くはプラグインに起因しています。月1回以上、プラグインの更新状況を確認し、速やかに更新してください。
- 使っていないプラグインは「削除」する(無効化だけでは不十分)
- 長期間更新が止まっているプラグインは代替品への移行を検討する
- 新しいプラグインを追加する前にレビュー・更新頻度・インストール数を確認する
対策③|PHPを推奨バージョンに保つ
WordPressを動かすPHPも定期的なバージョンアップが必要です。2026年時点ではPHP 8.3以上が推奨です。管理画面「ダッシュボード」→「サイトヘルス」で現在のPHPバージョンを確認できます。
対策④|管理者IDとパスワードを強化する
「admin」という管理者IDと簡単なパスワードの組み合わせは、ブルートフォース攻撃(総当たり攻撃)に対して極めて脆弱です。
- 管理者IDを「admin」以外に変更する
- パスワードは12文字以上・英数字・記号を混在させた複雑なものにする
- 複数のサイトで同じパスワードを使い回さない
対策⑤|二段階認証(2FA)を導入する
パスワードが漏洩しても、二段階認証があれば不正ログインを防げます。「WP 2FA」などのプラグインで簡単に設定できます。
対策⑥|ログイン試行回数を制限する
「Limit Login Attempts Reloaded」などのプラグインで、一定回数以上のログイン失敗でアクセスをブロックする設定を行います。
対策⑦|定期的なバックアップを取得する
どれだけ対策をしても万が一に備えてバックアップは必須です。
- バックアップの頻度:更新頻度に合わせて毎日〜週次
- 保存先:サーバー上だけでなく外部ストレージにも保存する
- 定期的に復元テストを行い、正常に復元できるか確認する
- プラグイン例:BackWPup・UpdraftPlusなど
対策⑧|セキュリティプラグインを導入する
Wordfence Security:世界で最も使われているWordPressセキュリティプラグイン。ファイアウォール・マルウェアスキャン・ログイン保護機能を提供します。
SiteGuard WP Plugin:日本語対応の国産セキュリティプラグイン。ログインページのURL変更・画像認証・ログイン履歴の確認が可能で、国内の中小企業に広く使われています。
対策⑨|SSL対応(https化)を確認する
URLが「https://」から始まっているかを確認してください。SSL未対応のサイトは通信が暗号化されておらず、お問い合わせフォームから送信された情報が盗まれるリスクがあります。Googleの検索順位にも悪影響を与えます。
お問い合わせフォームからの情報漏洩を防ぐために
石岡市内の多くの中小企業サイトでは、お問い合わせフォームを通じて顧客の個人情報を収集しています。フォームからの情報漏洩を防ぐために、以下の点を確認してください。
SSL対応の確認
フォームのあるページがhttpsで表示されているかを確認します。httpのままのページでフォーム入力を求めることは、個人情報保護の観点から問題があります。
フォームプラグインを最新版に保つ
Contact Form 7などのフォームプラグインは定期的に更新し、最新バージョンを使用してください。
不要なフォームデータの削除
フォームから送信されたデータがWordPressのデータベースに保存されている場合、不要なデータは定期的に削除することをおすすめします。必要以上の個人情報を保持しないことが、漏洩リスクの低減につながります。
プライバシーポリシーの整備
個人情報をどのように取り扱うかを明記したプライバシーポリシーページを設置し、フォームからリンクを張ることが個人情報保護法の観点から重要です。
被害を受けた場合の相談窓口
万が一、ホームページが改ざんされた・不正アクセスを受けた疑いがある場合は、以下の窓口に相談してください。
石岡商工会議所
石岡市内の中小企業のセキュリティに関する相談も受け付けています。まずは気軽に相談することをおすすめします。
電話:0299-23-0670
茨城県警察サイバー事案に関する相談窓口
茨城県警察では、サイバー事案に関する通報・相談を受け付けています。緊急を要する事案は110番通報してください。
IPA(情報処理推進機構)情報セキュリティ安心相談窓口
電話:03-5978-7509
まとめ|石岡市の中小企業こそセキュリティ対策が急務
石岡市の中小企業が取り組むべきホームページのセキュリティ対策について重要なポイントを整理します。
【2026年の情報漏洩の実態】
- 国内でランサムウェア被害・情報漏洩が過去最多水準で発生
- 大企業だけでなく中小企業・地方の事業者も被害に遭っている
- 情報漏洩は顧客の信頼喪失・法的責任・事業停止につながる
【2026年7月の緊急対応事項】
- WordPress 6.8以降を使用中のサイトは「wp2shell」脆弱性への対応が必要
- 今すぐバージョンを確認し、最新版へのアップデートを実施する
【日常的に継続すべき9つの対策】
- WordPressを常に最新バージョンに保つ
- プラグイン・テーマを定期的に更新する
- PHPを推奨バージョン(8.3以上)に保つ
- 管理者IDとパスワードを強化する
- 二段階認証を導入する
- ログイン試行回数を制限する
- 定期的なバックアップを取得する
- セキュリティプラグインを導入する
- SSL対応を確認する
「うちの小さなサイトは大丈夫」という油断が最大のリスクです。石岡市内でホームページを運営しているすべての事業者が、今すぐセキュリティ対策を見直すことをおすすめします。